Celah keamanan NASA berhasil diendus seorang santri kelas 12 asal Makassar bernama Muhammad Al Hindawi. Dari Pondok Pesantren Al Imam Ashim, ia menemukan dua kerentanan SQL injection pada sistem milik lembaga antariksa Amerika Serikat itu, ditambah satu celah serupa di jaringan University of Melbourne, dan melaporkannya secara resmi pada pertengahan September 2026.
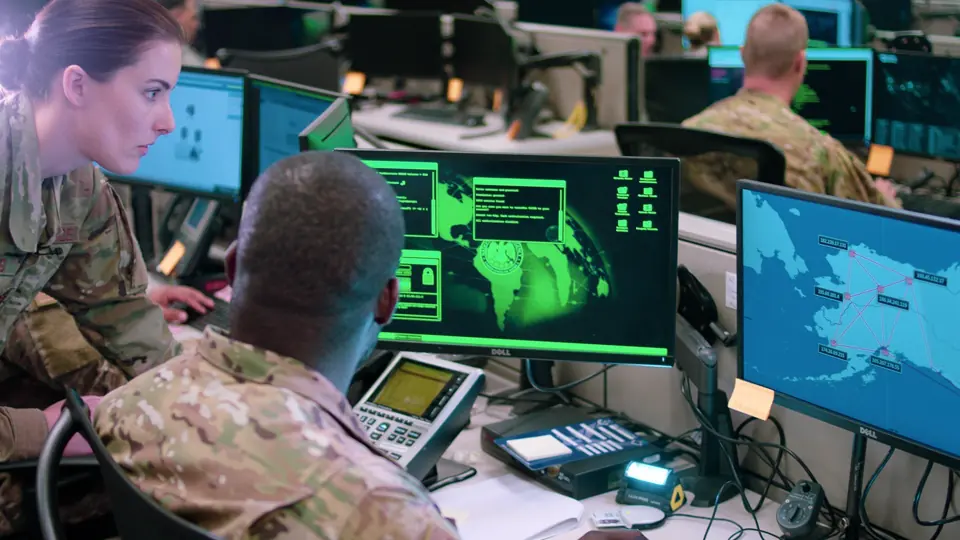
Ilustrasi pusat operasi keamanan siber. Foto: U.S. Air Force/Wikimedia Commons, domain publik.
Cara santri Makassar membongkar celah keamanan NASA
Al Hindawi mengaku mempelajari teknik peretasan etis secara otodidak lewat tutorial YouTube dan riset keamanan yang dipublikasikan peneliti lain. Metodenya dimulai dengan memetakan subdomain memakai perkakas Subfinder, lalu memeriksa kode respons tiap subdomain lewat httpx, sebelum menyaring sistem yang berpotensi rentan terhadap injeksi SQL. Proses reconnaissance berlapis ini membuatnya bisa menyaring ribuan subdomain menjadi beberapa target yang benar-benar layak diuji lebih dalam.
Ia melaporkan seluruh temuannya lewat jalur resmi Vulnerability Disclosure Program (VDP) di platform Bugcrowd, bukan lewat jalur tidak sah. “Dari situ saya mencari sistem yang rentan terhadap SQL injection,” katanya menjelaskan langkah kerjanya. Laporan itu berbuah pengakuan tertulis dari NASA berupa Letter of Recognition, sementara tim Cyber Operations University of Melbourne turut memberi konfirmasi validasi atas temuannya.
Kenapa celah keamanan NASA sekelas ini penting diperhatikan
Kerentanan SQL injection tergolong celah klasik namun tetap berbahaya karena memungkinkan penyerang menyisipkan perintah ke basis data lewat input yang tidak tersaring dengan benar. Pada sistem lembaga sekelas NASA, celah seperti ini berisiko membuka akses ke data internal jika ditemukan pihak yang berniat jahat, bukan peneliti yang melapor lewat jalur resmi.
Kisah Al Hindawi menegaskan bahwa program disclosure resmi seperti Bugcrowd dan HackerOne memberi ruang legal bagi siapa pun, termasuk pelajar, untuk berkontribusi pada keamanan siber institusi besar tanpa harus melanggar hukum. Semakin banyak lembaga membuka jalur pelaporan semacam ini, semakin cepat pula celah keamanan pada sistem NASA maupun institusi lain bisa ditutup sebelum sempat disalahgunakan pihak yang tidak bertanggung jawab, sekaligus mendorong lebih banyak periset independen ikut menjaga ekosistem digital global secara bersama-sama.
Prestasi pelajar pesantren ini menambah daftar talenta keamanan siber muda Indonesia. Ikuti liputan teknologi lain di arsip kategori Teknologi diberitakan.com.
Berita Terkait
Lanskap rawa tanpa pepohonan di Flow Country, dataran tinggi Skotlandia utara, tampak sederhana dengan lumut, rerumputan, dan semak…
Di tengah bentangan alam semesta, sebuah galaksi kecil tampak menyimpan pengaruh besar. Gambar yang diambil Teleskop Luar Angkasa…